Month: October 2026

  • Blog
  • Month: October 2026
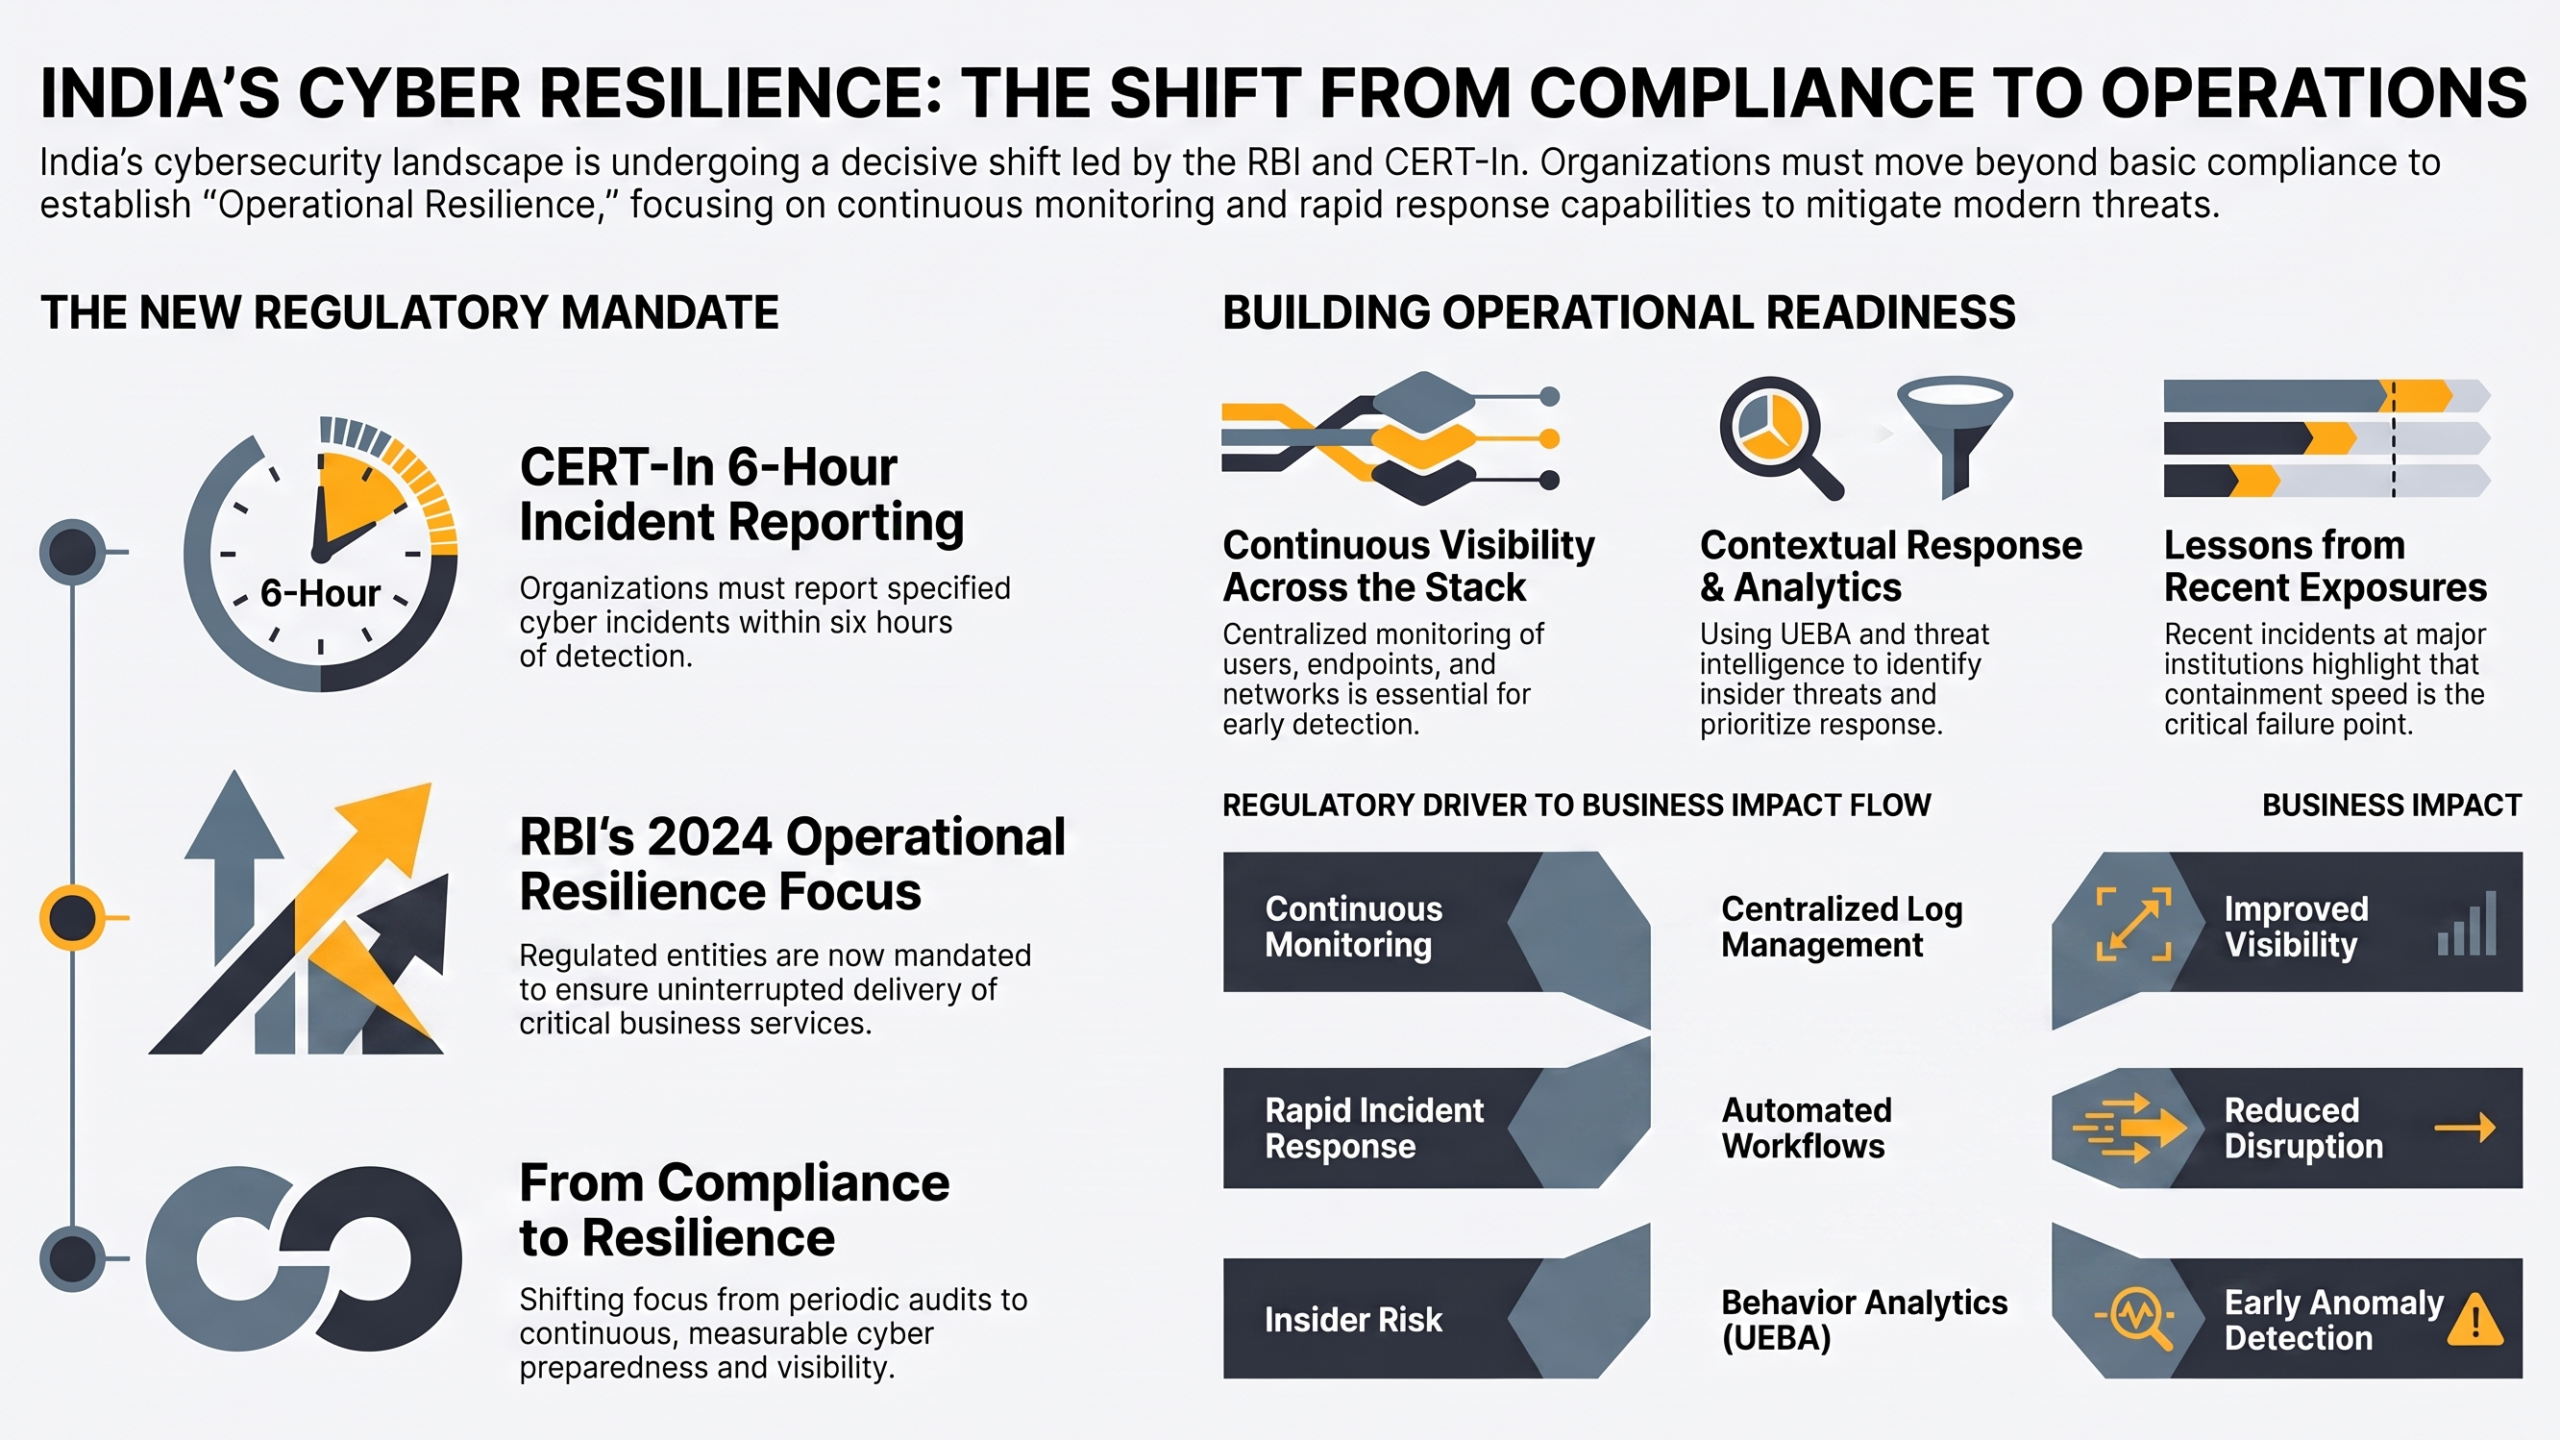
How RBI and CERT-In are Reshaping Cybersecurity Operations in India – What CISOs Must Do Next

How RBI and CERT-In are Reshaping Cybersecurity Operations in India – What CISOs Must Do Next

Executive Summary Regulatory Expectation What It Means for CISOs CERT-In: Report specified cyber incidents within 6 hours Incident response processes must be rapid, repeatable and well documented. RBI: Operational resilience Security operations should support uninterrupted delivery of critical business services. Continuous Monitoring Centralized visibility across users, endpoints, applications and networks is essential. Threat Intelligence Contextual
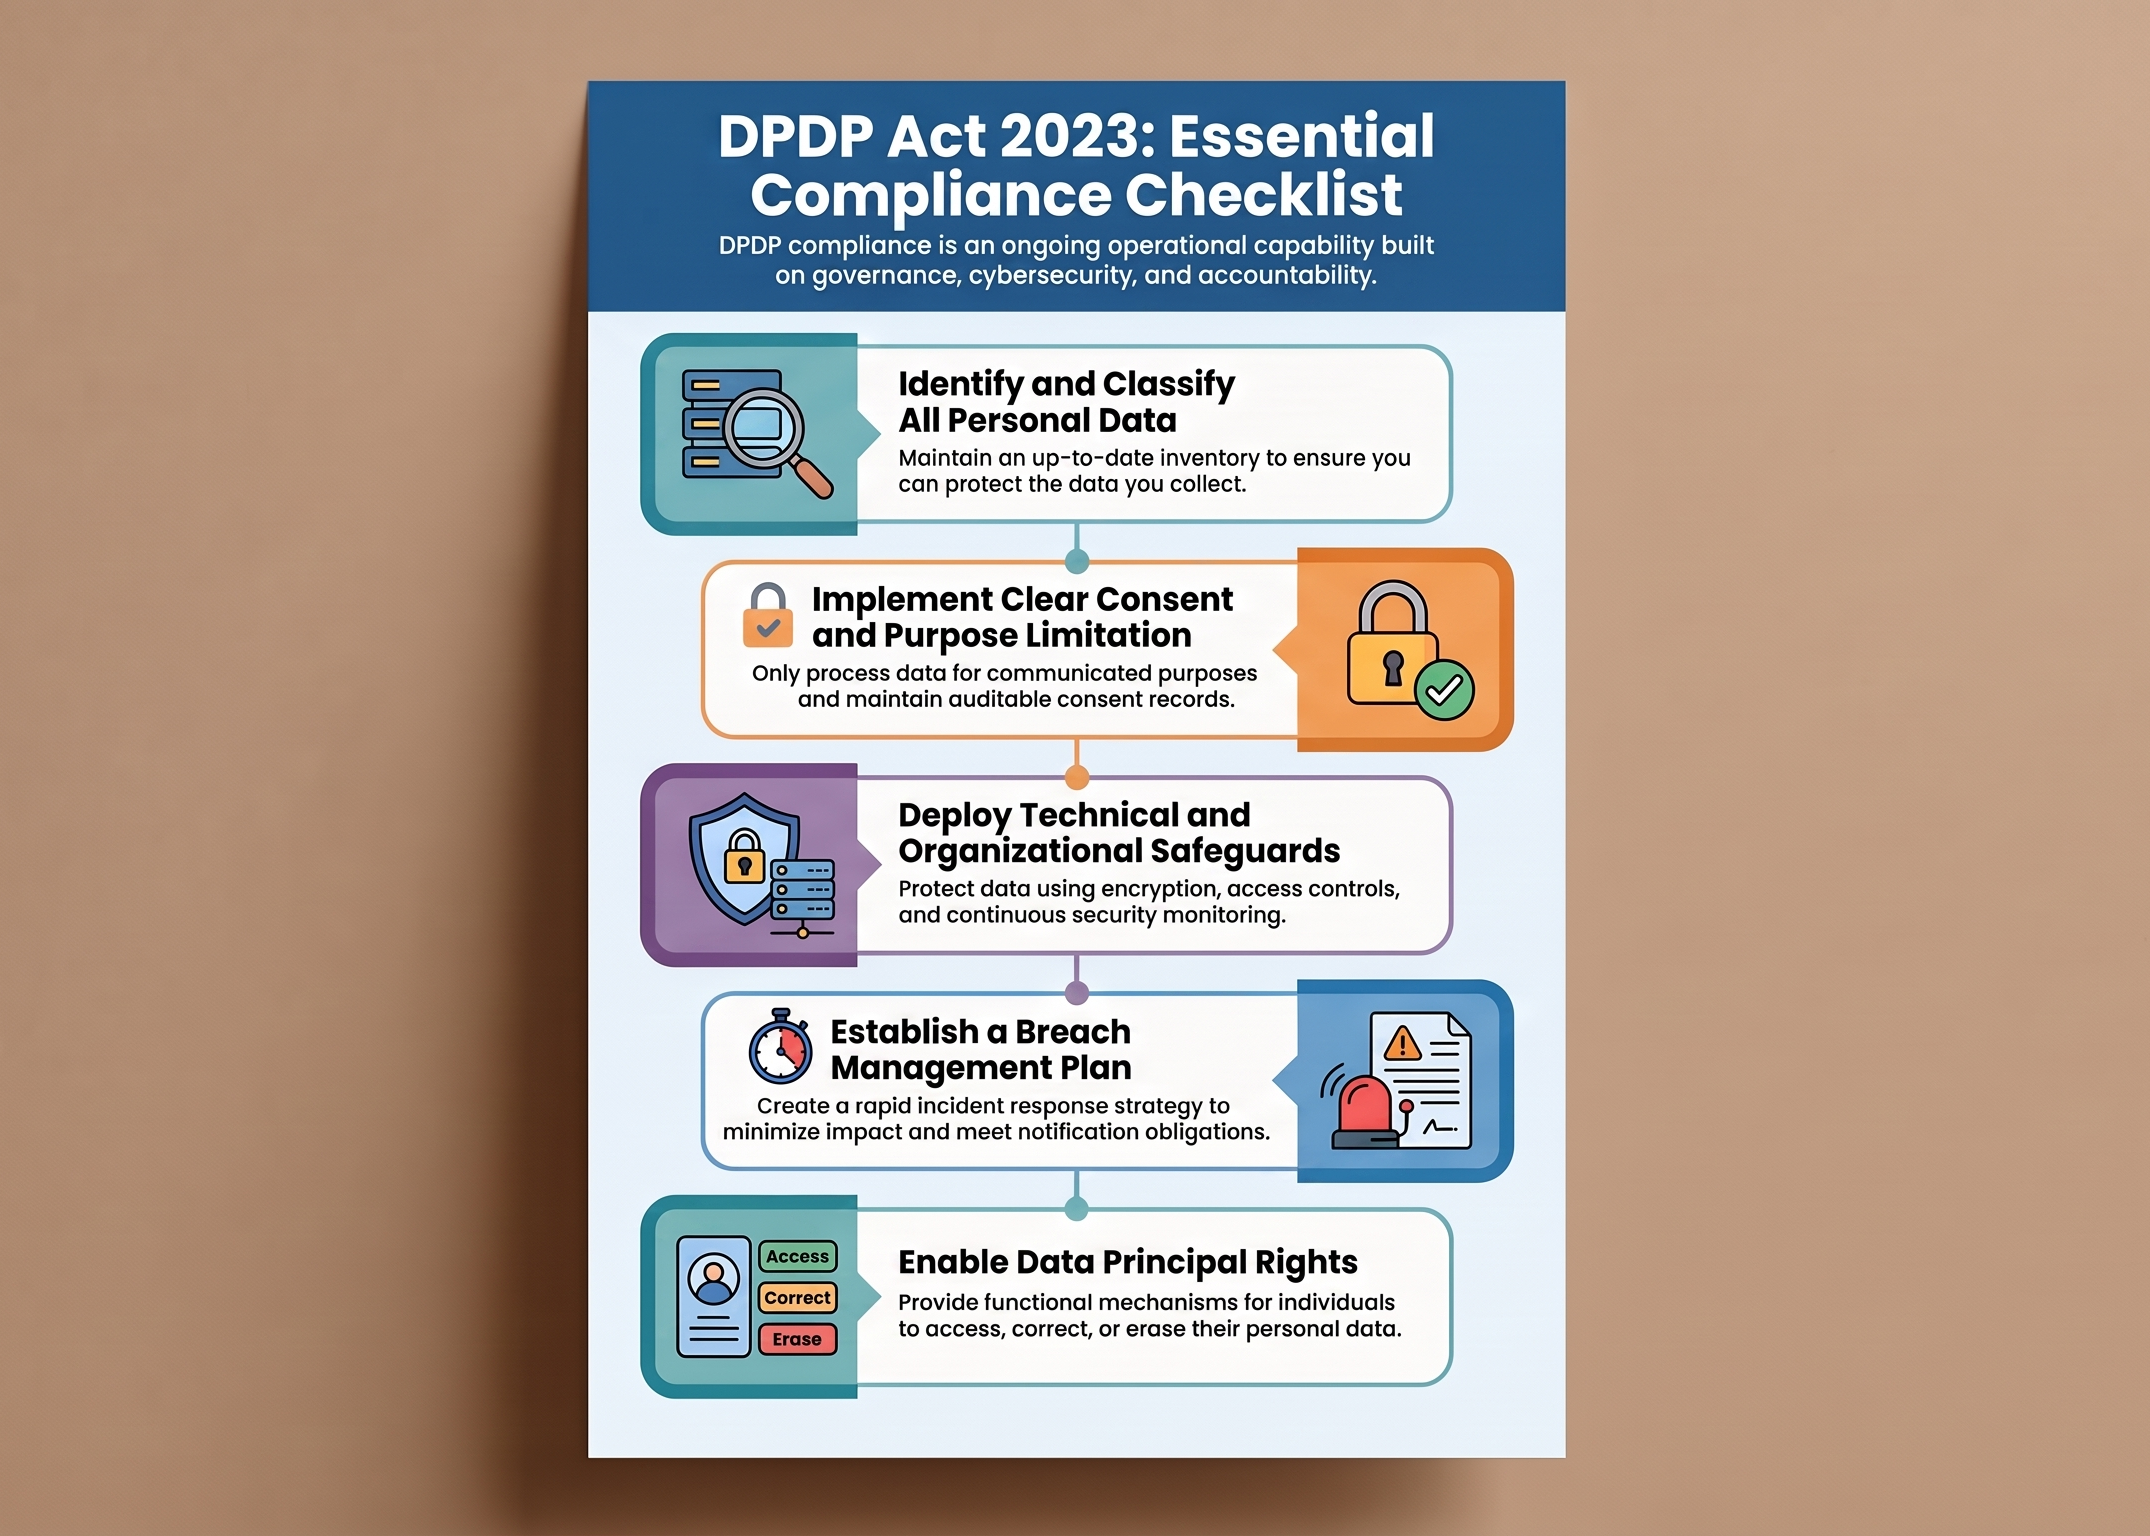
DPDP Act Compliance Checklist: What Indian Businesses Must Do to Protect Personal Data

Executive Summary India’s Digital Personal Data Protection (DPDP) Act, 2023 [1] marks a significant step in strengthening data privacy and accountability. Compliance is no longer just a legal obligation – it is a business imperative that requires governance, cybersecurity and operational discipline. This practical checklist highlights the key actions Indian organizations should take to protect

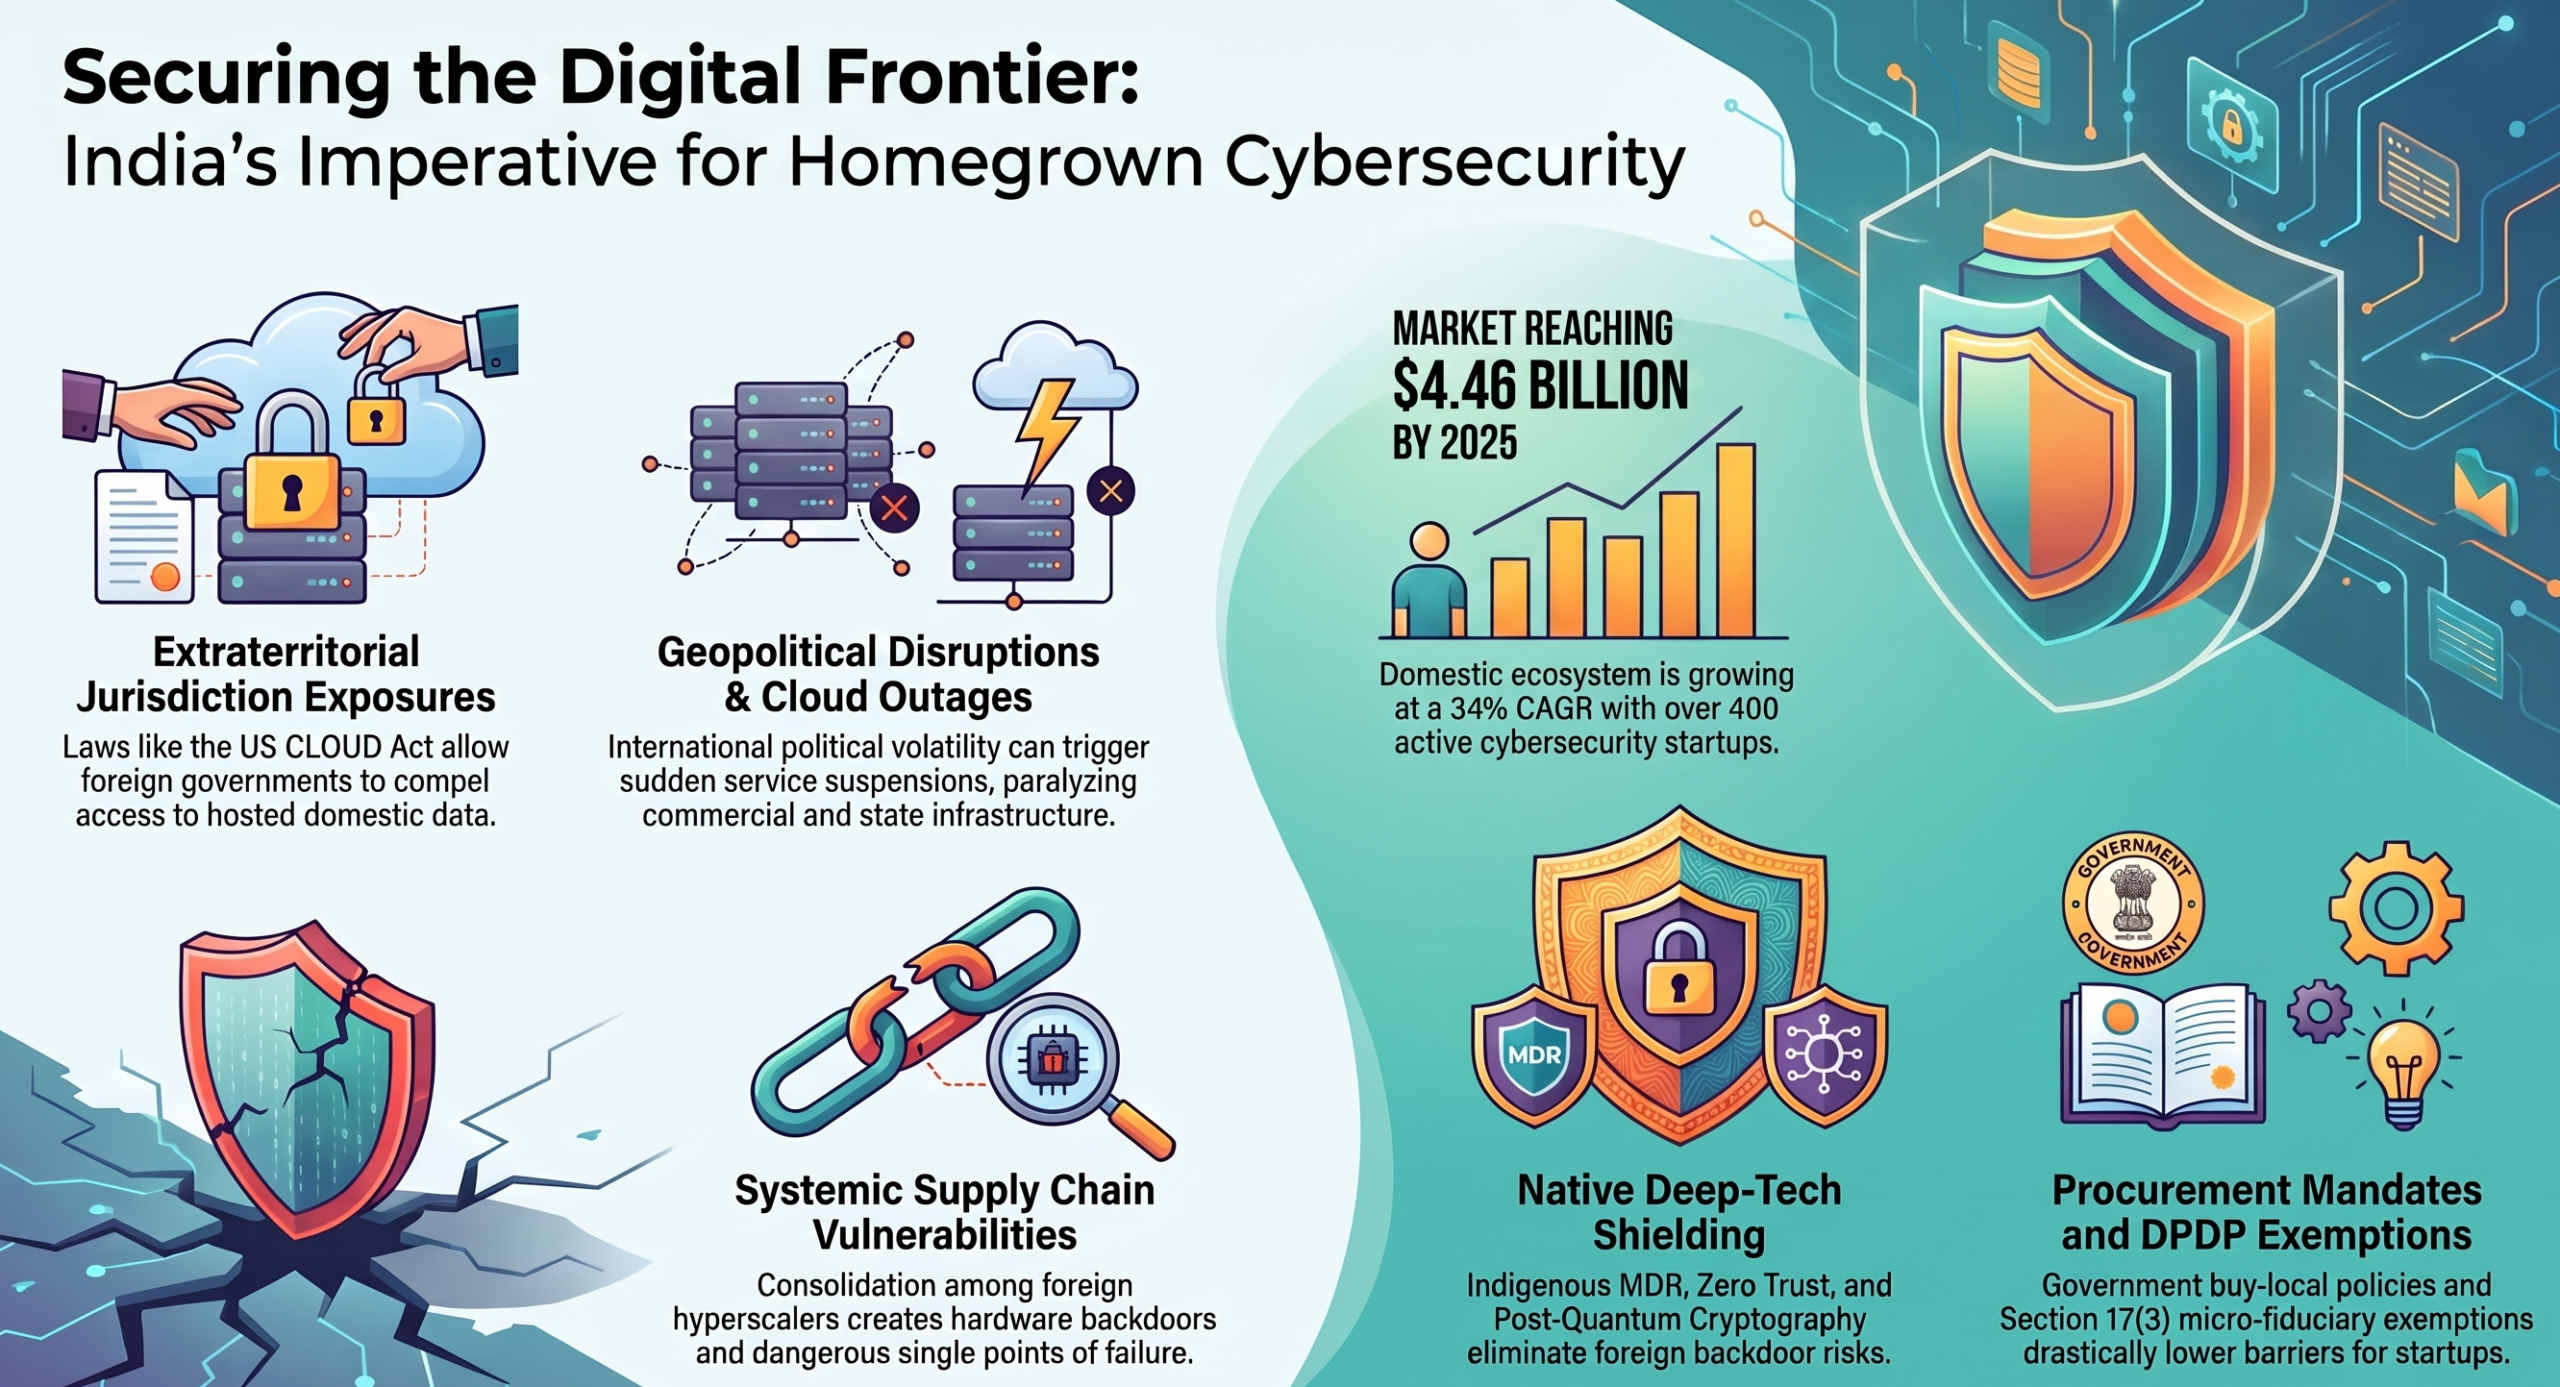
Why India Must Encourage Homegrown Cybersecurity Startups to Achieve Digital Sovereignty

1. Introduction: Strategic Imperative of Digital Sovereignty In modern geopolitics, technological capability is no longer merely an economic driver. Rather it is a foundational component of national power, military defense, and statecraft. As critical digital networks underpin government services, financial systems, and national defense. So, digital sovereignty has emerged as an indispensable pillar of national